Categoria: Sistemi ISO e audit

Guide su ISO 9001, ISO 14001, ISO 45001, audit, non conformità, riesame della direzione e sistemi di gestione integrati.

  • Sistema di gestione sicurezza sul lavoro: come capire se funziona davvero

    Sistema di gestione sicurezza sul lavoro: come capire se funziona davvero

    La domanda più utile durante la verifica di un sistema di gestione della sicurezza arriva spesso dopo aver letto procedure, registri e indicatori:

    “Fammi vedere l’ultima volta in cui il processo non è andato come previsto.”

    Può essere un near miss, una deviazione osservata durante un sopralluogo, un’azione correttiva scaduta, un DPI utilizzato in modo errato, un appaltatore che non ha rispettato una regola oppure un indicatore che si è mosso nella direzione sbagliata.

    Da quel momento è possibile ricostruire molto più del singolo evento. Si può verificare chi se ne è accorto, quali informazioni sono state raccolte, come è stato analizzato il problema, chi ha preso una decisione, quale azione ne è derivata e, soprattutto, se qualcuno ha controllato successivamente che quella decisione abbia prodotto l’effetto atteso.

    È uno dei modi più semplici per capire quanto un sistema di gestione sicurezza sul lavoro sia entrato nel funzionamento reale dell’organizzazione.

    Che cosa dovrebbe produrre un sistema di gestione della sicurezza

    INAIL descrive i sistemi di gestione della salute e sicurezza sul lavoro come sistemi organizzativi che integrano obiettivi e politiche di prevenzione nella progettazione e nella gestione del lavoro e dei processi produttivi.

    Il concetto è importante perché porta l’attenzione sul funzionamento dell’organizzazione. Procedure, moduli, registri, scadenziari e dashboard sono strumenti necessari. Il loro valore dipende però da ciò che permettono all’azienda di fare: riconoscere uno scostamento, valutarlo, stabilire una priorità, assegnare responsabilità e controllare il risultato.

    Due aziende possono quindi possedere documentazioni molto simili e avere capacità gestionali completamente differenti.

    La prima registra un problema e lo archivia. La seconda utilizza quello stesso problema per modificare una procedura, cambiare una frequenza di controllo, rivedere un addestramento, intervenire su una macchina o assegnare risorse.

    Per valutare la maturità del sistema bisogna riuscire a vedere questa catena.

    Il test più utile parte da un evento reale

    Durante un audit o un assessment, partire direttamente dalla procedura può essere necessario per comprendere come dovrebbe funzionare un processo.

    Subito dopo conviene spostarsi su un caso concreto.

    Per esempio: “Mostrami l’ultimo near miss segnalato in questo reparto.”

    A quel punto la verifica può seguire il percorso dell’informazione. Chi lo ha segnalato? Che cosa è stato registrato? Qualcuno ha verificato le condizioni sul posto? È stata effettuata un’analisi? È stata presa una decisione? L’azione ha un responsabile e una scadenza? Come verrà stabilito se ha funzionato?

    Questo metodo permette di attraversare contemporaneamente diversi elementi del sistema di gestione: comunicazione, responsabilità, analisi, pianificazione, controllo operativo, monitoraggio e miglioramento.

    Una singola evidenza può quindi raccontare molto più di una sequenza di domande astratte. Per approfondire il metodo di audit, puoi consultare anche la guida Aretè su come pianificare e condurre un audit interno aziendale.

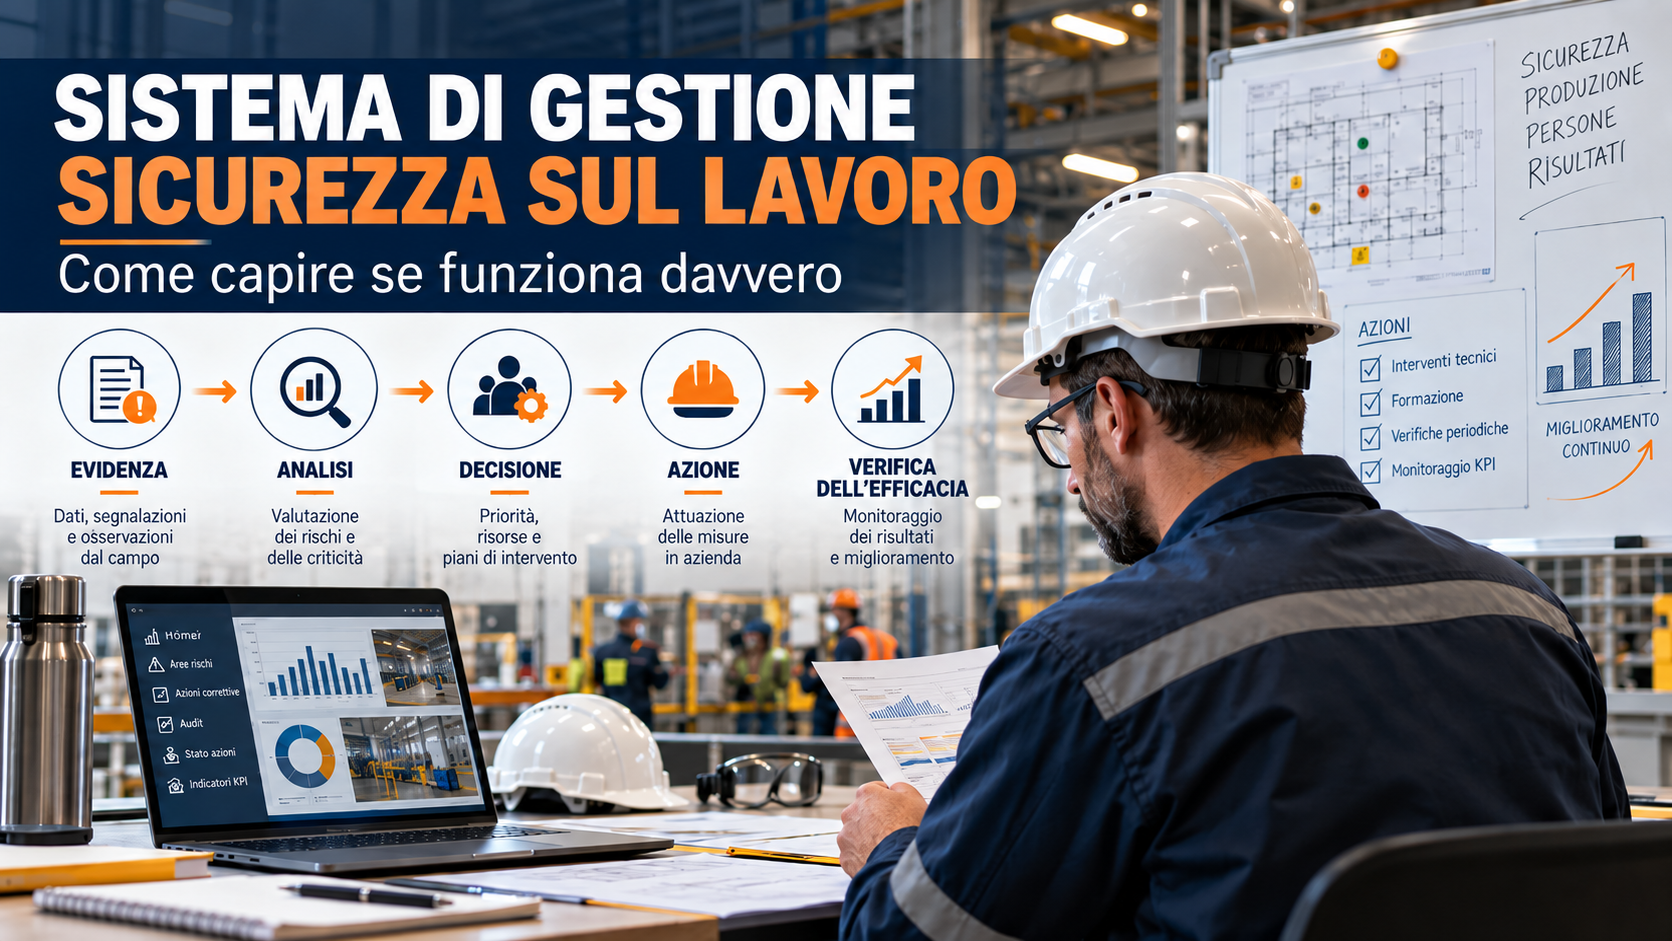
    Dall’evidenza alla verifica dell’efficacia

    La catena può essere rappresentata in sei passaggi.

    PassaggioDomanda da verificareEvidenza possibile
    EvidenzaChe cosa è successo?near miss, rilievo, KPI, reclamo, ispezione
    AnalisiPerché merita attenzione e quali fattori hanno contribuito?analisi dell’evento, dati, confronto sul campo
    DecisioneChe cosa ha deciso l’organizzazione?verbale, ticket, piano d’azione, comunicazione
    ResponsabilitàChi deve fare cosa e quando?responsabile, scadenza, priorità
    AttuazioneL’azione è stata realmente eseguita?modifica tecnica, procedura, formazione, controllo
    EfficaciaIl problema o il rischio si sono effettivamente ridotti?verifica successiva, trend, osservazione, assenza di ricorrenza

    Il punto debole può trovarsi in qualsiasi passaggio. Un’azienda può avere un buon sistema di segnalazione e una capacità modesta di analisi. Oppure può definire correttamente le azioni ma accumulare ritardi nella loro attuazione. In altri casi le azioni vengono chiuse amministrativamente senza una successiva verifica degli effetti.

    La tracciabilità consente di individuare esattamente dove il processo perde efficacia.

    Un esempio: il near miss registrato e poi dimenticato

    Immaginiamo che un lavoratore segnali il quasi investimento di un collega da parte di un carrello elevatore in prossimità di un incrocio interno.

    La segnalazione viene inserita nel registro dei near miss. Se l’analisi termina qui, sappiamo soltanto che l’evento è stato registrato.

    Un sistema che utilizza realmente l’informazione dovrebbe permettere di ricostruire cosa è successo dopo.

    L’organizzazione potrebbe verificare il layout dell’incrocio, i flussi di carrelli e pedoni, gli orari in cui si concentra il traffico, la visibilità, la segnaletica, eventuali episodi precedenti e le modalità operative adottate dagli addetti.

    Da questa analisi potrebbe emergere la necessità di separare fisicamente alcuni percorsi, installare uno specchio, modificare la viabilità, introdurre un limite operativo o intervenire sui turni.

    La qualità della gestione emerge nei passaggi successivi. Chi realizzerà la modifica? Entro quando? Il responsabile ha le risorse necessarie? Come verrà verificato il risultato?

    Se dopo tre mesi si verificano altre segnalazioni nello stesso punto, quell’informazione deve tornare nel processo decisionale. L’analisi dei near miss assume così un significato molto diverso dal semplice conteggio delle segnalazioni.

    Anche un KPI deve arrivare a una decisione

    Lo stesso principio vale per gli indicatori. Una dashboard può mostrare numero di sopralluoghi, near miss, azioni aperte, formazione scaduta, frequenza infortunistica o risultati degli audit.

    La presenza del dato non dimostra però che quel dato venga utilizzato.

    Durante una verifica diventa quindi interessante chiedere: “Quale decisione avete preso grazie a questo indicatore?”

    Se le azioni correttive scadute passano dal 12% al 28%, qualcuno deve accorgersene. Bisogna capire se il problema riguarda disponibilità di risorse, responsabilità poco chiare, priorità assegnate male oppure azioni formulate in modo troppo generico.

    Lo stesso vale per una concentrazione anomala di near miss in un reparto o per il ripetersi della stessa categoria di rilievo durante più audit.

    La ISO 45004:2024 dedica particolare attenzione proprio alla valutazione delle prestazioni in materia di salute e sicurezza attraverso monitoraggio, misurazione, analisi, valutazione e selezione di indicatori pertinenti.

    Il dato serve quindi a supportare una lettura del sistema e una scelta organizzativa. Per approfondire il tema puoi consultare la guida Aretè sui KPI di sicurezza sul lavoro.

    Che cosa verificare durante un audit HSE

    L’audit permette di applicare questo metodo a più processi. Una volta individuata un’evidenza significativa, conviene seguirla fino alla sua conclusione.

    Un rilievo aperto durante un sopralluogo può essere collegato alla relativa azione. L’azione può essere collegata al responsabile e alla scadenza. La chiusura può essere confrontata con ciò che è realmente presente sul campo. Infine si può verificare se lo stesso problema è comparso nuovamente.

    Questo tipo di campionamento permette di valutare la capacità dell’organizzazione di governare il ciclo completo.

    La guida Aretè sull’audit di sicurezza sul lavoro per PMI approfondisce campo, criteri, campionamento e preparazione. In questo caso il punto di osservazione è più circoscritto: interessa capire se le informazioni raccolte dal sistema vengono trasformate in decisioni e se tali decisioni vengono seguite nel tempo.

    Dove si interrompe più spesso la catena

    Alcuni segnali meritano particolare attenzione.

    SegnaleChe cosa approfondire
    Molti rilievi risultano “chiusi” nello stesso giornomodalità con cui viene verificata la chiusura
    Le stesse anomalie ricompaionoqualità dell’analisi e verifica di efficacia
    Molte azioni sono prive di responsabileprocesso di assegnazione
    Le scadenze vengono continuamente rinviatepriorità e disponibilità di risorse
    I KPI vengono aggiornati ma non discussiprocesso decisionale
    Le cause indicate sono sempre “errore umano” o “distrazione”profondità dell’analisi
    Il sistema produce moltissime segnalazioni ma poche azionicriteri di valutazione e presa in carico
    Le azioni consistono quasi sempre in nuova formazioneadeguatezza delle misure rispetto alle cause

    Questi elementi non permettono automaticamente di concludere che il sistema sia inefficace. Indicano dove approfondire il campionamento.

    Un’azione può essere correttamente chiusa in tempi molto brevi. Una formazione può rappresentare la misura appropriata in uno specifico caso. Un KPI può avere una funzione esclusivamente descrittiva.

    Il valore dell’audit nasce proprio dalla capacità di verificare il contesto prima di formulare una conclusione.

    La verifica dell’efficacia chiude il ciclo

    Una delle fasi più deboli nei sistemi di gestione è spesso quella successiva alla chiusura dell’azione.

    L’intervento è stato completato. Il ticket viene chiuso. La percentuale delle azioni aperte diminuisce.

    Resta però una domanda: ha funzionato?

    La verifica dell’efficacia richiede un criterio stabilito in funzione del problema.

    Dopo una modifica alla viabilità interna si possono osservare nuovamente i flussi e controllare la presenza di nuove segnalazioni. Dopo una modifica procedurale si può verificare sul campo come viene eseguita l’attività. Dopo un intervento formativo si possono utilizzare osservazioni, micro-audit e feedback dei preposti. Dopo un’azione su un processo si può osservare l’andamento degli indicatori pertinenti.

    La durata del periodo di verifica dipende dal fenomeno. Alcuni risultati diventano visibili in pochi giorni; altri richiedono settimane o mesi.

    L’articolo Aretè sulle azioni correttive e sulla verifica di efficacia approfondisce specificamente questo passaggio. Nel sistema complessivo, la verifica dell’efficacia serve invece a chiudere il collegamento tra problema iniziale e risultato finale.

    Come applicare il metodo in una PMI senza creare nuova burocrazia

    Una PMI non ha bisogno di aggiungere necessariamente nuovi registri. Molte informazioni sono già disponibili.

    Near miss, sopralluoghi, riunioni, manutenzioni, verifiche dei preposti, audit, non conformità e KPI producono continuamente evidenze.

    Il lavoro consiste soprattutto nel collegarle.

    • un near miss recente;
    • un’azione correttiva chiusa;
    • un rilievo ancora aperto;
    • un KPI che ha mostrato uno scostamento;
    • una modifica introdotta in un processo;
    • un problema che si è ripresentato.

    Per ciascun campione si segue lo stesso percorso fino alla verifica dell’efficacia.

    Questo esercizio può essere svolto durante un audit interno, un riesame periodico, una riunione HSE o un assessment dedicato.

    L’obiettivo consiste nel capire dove l’informazione smette di produrre conseguenze.

    Sistema di gestione e ISO 45001

    ISO 45001:2018 rimane, nel 2026, il riferimento internazionale vigente per i sistemi di gestione della salute e sicurezza sul lavoro.

    La norma richiede all’organizzazione di monitorare e valutare le prestazioni, gestire incidenti e non conformità, attuare azioni correttive e perseguire il miglioramento continuo.

    La ISO 45004:2024 approfondisce la valutazione delle prestazioni e fornisce indicazioni su processi di monitoraggio, misurazione, analisi, valutazione e indicatori.

    La presenza di una certificazione ISO 45001 offre quindi un quadro strutturato entro cui sviluppare queste attività, ma il criterio della tracciabilità delle decisioni può essere utilizzato anche da aziende che non possiedono un sistema certificato.

    Una PMI può applicare lo stesso ragionamento alla propria organizzazione della sicurezza per capire se sopralluoghi, segnalazioni e indicatori vengono realmente utilizzati.

    Quando questa verifica diventa particolarmente utile

    Il metodo acquista valore quando l’organizzazione percepisce che il sistema sta producendo molte informazioni ma fatica a trasformarle in priorità.

    Succede, per esempio, quando aumentano i rilievi aperti, quando alcune criticità si ripresentano, quando la direzione riceve molti dati HSE senza riuscire a capire dove intervenire oppure quando un audit precedente ha generato un lungo piano d’azione che procede lentamente.

    Seguire alcuni eventi reali permette di restringere rapidamente il campo.

    Il problema potrebbe trovarsi nella raccolta delle informazioni, nell’analisi, nell’assegnazione delle responsabilità, nella disponibilità delle risorse o nella verifica successiva.

    Una volta individuato il punto debole diventa possibile intervenire sul processo interessato senza ridisegnare l’intero sistema.

    Una domanda semplice per iniziare

    Per iniziare una verifica interna non serve necessariamente una checklist nuova.

    Prendi l’ultima anomalia significativa registrata dalla tua organizzazione. Ricostruisci cosa è successo dopo.

    Quale informazione è stata raccolta? Chi l’ha analizzata? Quale decisione è stata presa? Chi ha ricevuto l’azione? Quando è stata completata? Come avete verificato che abbia funzionato?

    Se riesci a ricostruire facilmente questa sequenza, il sistema sta lasciando una traccia leggibile del proprio funzionamento.

    Se la catena si interrompe, hai trovato un punto concreto da approfondire.

    Ed è spesso da lì che conviene iniziare il prossimo audit.

    Se vuoi applicare questa verifica alla tua organizzazione, il Check-up Sicurezza PMI offre un primo riscontro sulle aree della gestione della sicurezza da approfondire.

    Vuoi verificare come il tuo sistema HSE gestisce dati, rilievi e azioni?

    Aretè supporta le aziende con audit, gap analysis e sviluppo dei sistemi ISO 9001, ISO 14001 e ISO 45001, con un approccio orientato ai processi e alle decisioni.
  • Audit interno aziendale: come pianificarlo e condurlo

    Audit interno aziendale: come pianificarlo e condurlo

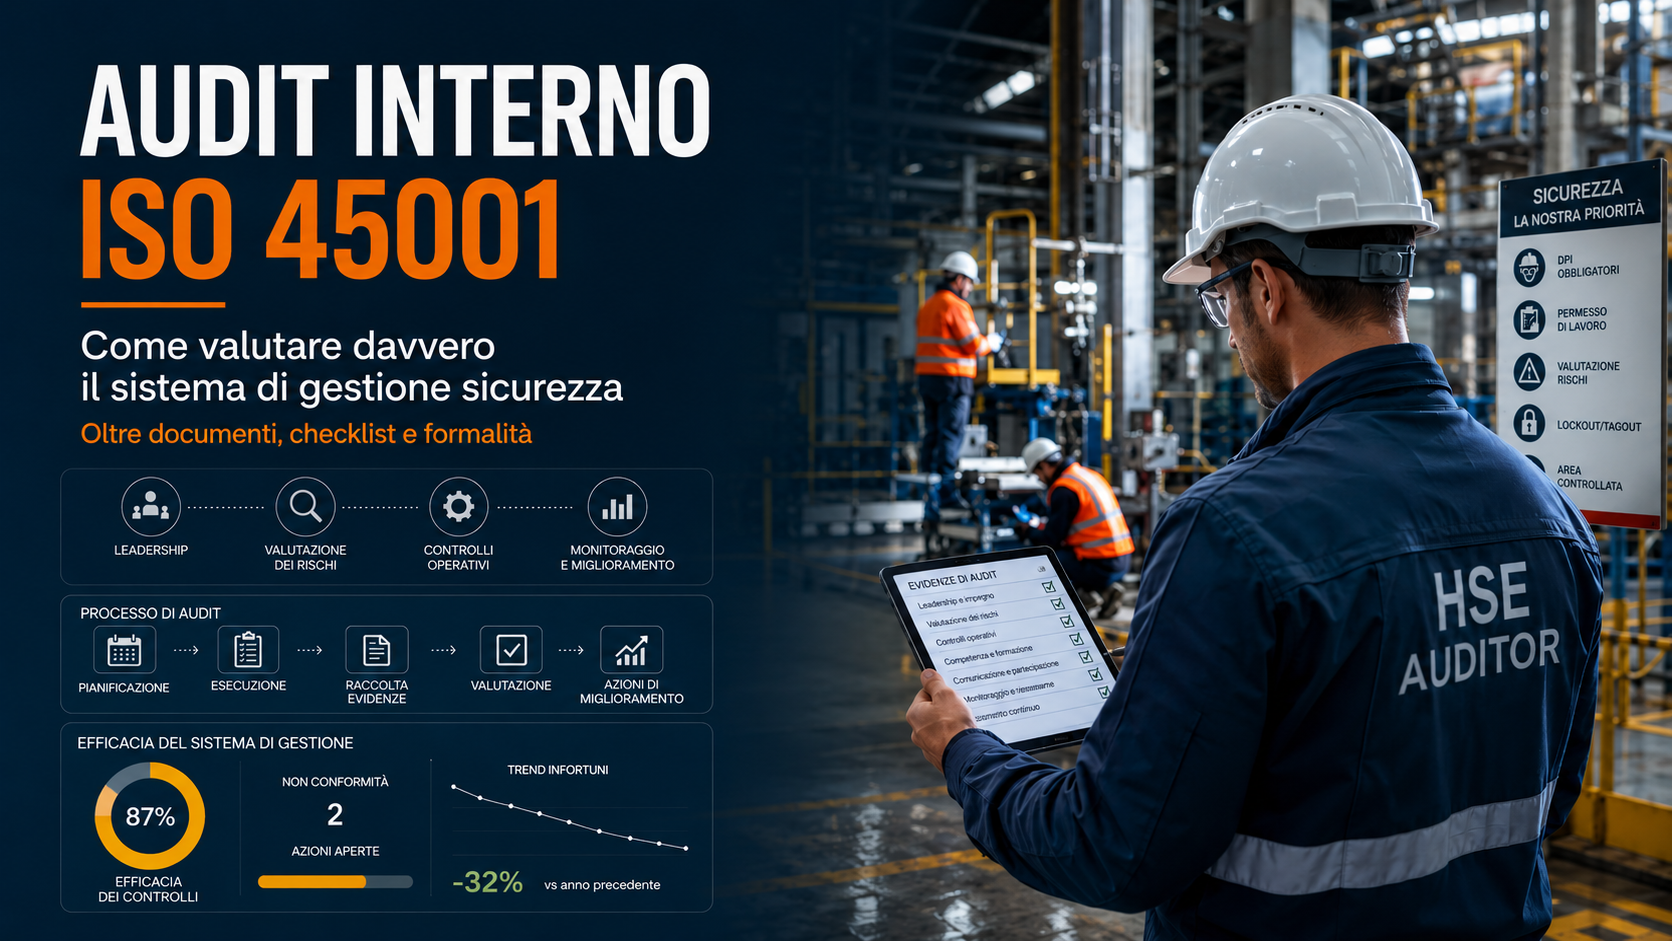
    Un audit interno può produrre due risultati molto diversi. Può lasciare una checklist compilata, qualche rilievo generico e azioni chiuse in fretta prima della visita dell’ente di certificazione. Oppure può mostrare dove il sistema di gestione non riesce più a controllare il processo: responsabilità poco chiare, informazioni che non arrivano, verifiche eseguite senza continuità o problemi che ricompaiono dopo ogni chiusura.

    La differenza non dipende dalla quantità di domande poste. Dipende da come viene costruito il programma, dalla competenza dell’auditor, dalla qualità delle evidenze e dal modo in cui i risultati vengono trasformati in decisioni.

    Questa guida descrive come pianificare, condurre e chiudere un audit interno aziendale applicabile ai sistemi ISO 9001, ISO 14001 e ISO 45001. Il riferimento metodologico è la ISO 19011:2026, quarta edizione delle linee guida per gli audit dei sistemi di gestione, pubblicata a maggio 2026.

    Che cos’è un audit interno aziendale

    L’audit interno, o audit di prima parte, è svolto dall’organizzazione o per suo conto. Raccoglie evidenze oggettive e le valuta rispetto a criteri definiti per stabilire in quale misura tali criteri siano soddisfatti.

    I criteri possono comprendere requisiti delle norme ISO, procedure, obblighi cogenti, specifiche contrattuali, politiche e regole stabilite dall’impresa. Le evidenze possono derivare da registrazioni, dati, interviste, osservazioni delle attività e campionamenti.

    Il risultato non dovrebbe essere un’opinione personale dell’auditor. Ogni rilievo deve consentire di ricostruire almeno tre elementi: il criterio applicato, l’evidenza osservata e il divario tra i due. Un’espressione come “migliorare la gestione” non permette di capire quale problema esista né come verificarne la soluzione.

    ISO 19011:2026: che cosa rappresenta

    La ISO 19011 fornisce linee guida sui principi dell’audit, sulla gestione dei programmi, sulla conduzione degli audit e sulla competenza degli auditor. Non è una norma rispetto alla quale un’organizzazione ottiene una certificazione: supporta l’esecuzione coerente ed efficace degli audit di altri sistemi di gestione.

    La versione 2026 ha sostituito la ISO 19011:2018, oggi ritirata. Per un’azienda questo aggiornamento non annulla automaticamente il programma o le procedure esistenti, ma rende opportuno verificarne l’allineamento al riferimento attuale, soprattutto quando cambiano metodi, tecnologie, modalità di audit e competenze necessarie.

    Le norme ISO 9001, ISO 14001 e ISO 45001 contengono invece i requisiti relativi agli audit interni dei rispettivi sistemi. La ISO 19011 aiuta a definire il metodo con cui soddisfarli in modo credibile.

    Programma audit e piano audit non sono la stessa cosa

    Il programma audit organizza l’insieme delle verifiche previste in un periodo. Stabilisce obiettivi generali, frequenze, priorità, responsabilità, risorse e modalità di monitoraggio. Può comprendere audit su processi, sedi e norme differenti.

    Il piano audit riguarda invece una singola verifica. Definisce obiettivo, campo, criteri, orari, attività da campionare, persone coinvolte e componenti del gruppo di audit.

    ElementoProgramma auditPiano audit
    OrizzontePeriodo complessivo, spesso annuale o pluriennaleSingolo audit
    ScopoGovernare priorità, risorse e copertura del sistemaOrganizzare la verifica specifica
    ContenutiFrequenze, responsabilità, rischi, competenze, monitoraggioCampo, criteri, agenda, metodi, campioni e interlocutori
    AggiornamentoIn base a prestazioni, cambiamenti e risultatiQuando cambiano condizioni o disponibilità della verifica

    Una pianificazione che assegna lo stesso tempo e la stessa frequenza a ogni processo difficilmente è basata sul rischio. Processi con cambiamenti recenti, prestazioni instabili, rilievi ricorrenti, obblighi critici o forte impatto sul cliente richiedono normalmente maggiore attenzione.

    Definire obiettivo, campo e criteri

    Prima di preparare la checklist bisogna sapere perché l’audit viene svolto. Verificare l’attuazione di una nuova procedura, valutare il processo acquisti, esaminare la conformità ambientale di un sito e preparare un audit di certificazione sono obiettivi differenti.

    • L’obiettivo descrive ciò che l’audit deve conseguire.
    • Il campo delimita processi, funzioni, luoghi, attività e periodo considerato.
    • I criteri stabiliscono i requisiti rispetto ai quali saranno valutate le evidenze.

    Se questi elementi sono vaghi, anche le conclusioni lo saranno. Un campo troppo ampio rispetto al tempo disponibile porta a campioni superficiali; un campo troppo stretto può ignorare interazioni decisive tra i processi.

    Competenza e indipendenza dell’auditor

    Conoscere la norma non basta. L’auditor deve comprendere principi e tecniche di audit, processi aziendali, rischi e requisiti applicabili al campo della verifica. La competenza richiesta può essere distribuita nel gruppo di audit: non è necessario che una sola persona possieda ogni conoscenza specialistica.

    L’indipendenza deve essere adeguata al contesto. Nelle piccole organizzazioni è difficile evitare ogni relazione con il processo; è però necessario gestire responsabilità dirette, conflitti di interesse e pregiudizi. Chi ha progettato o gestisce quotidianamente l’attività può fornire informazioni preziose, ma non dovrebbe essere l’unica persona chiamata a valutarne imparzialmente l’efficacia.

    Come preparare l’audit interno

    La preparazione parte dall’esame delle informazioni disponibili: procedure, mappa dei processi, rischi e opportunità, obblighi, indicatori, reclami, incidenti, audit precedenti e stato delle azioni. Questo consente di costruire domande collegate al funzionamento del processo, non soltanto ai paragrafi della norma.

    La checklist può essere utile come promemoria, ma non deve trasformare l’audit in un questionario rigido. Le domande più efficaci seguono il flusso del lavoro:

    • quali input avviano il processo e chi prende le decisioni;
    • quali competenze, strumenti e informazioni sono necessari;
    • quali controlli prevengono o intercettano gli errori;
    • come vengono gestite anomalie, urgenze e cambiamenti;
    • quali evidenze dimostrano l’esecuzione;
    • come vengono misurati risultati ed efficacia.

    Prima dell’avvio vanno inoltre definiti i campioni. L’audit non può osservare tutto: deve scegliere transazioni, registrazioni, attività e periodi in modo coerente con rischio, variabilità e obiettivo. Un campionamento limitato non dimostra l’assenza assoluta di problemi; fornisce evidenze sufficienti per formulare conclusioni entro il campo stabilito.

    Come condurre un audit interno

    La riunione iniziale conferma obiettivi, campo, criteri, agenda e modalità di comunicazione. Durante la verifica l’auditor combina interviste, osservazioni, documenti e dati, cercando conferme incrociate. Una dichiarazione ricevuta durante un’intervista può orientare l’indagine, ma deve essere sostenuta da altre evidenze quando serve a formulare un rilievo.

    Le interviste dovrebbero essere svolte con le persone che eseguono e governano il processo, evitando domande costruite per mettere alla prova la memoria. È più utile chiedere di mostrare come viene gestito un caso reale, una modifica, un’anomalia o un’attività recente.

    Le evidenze vengono registrate durante l’audit e collegate ai criteri. Prima della chiusura, il gruppo esamina i riscontri, verifica che siano sufficienti e formula conclusioni coerenti con l’obiettivo.

    Audit in presenza, remoto o ibrido

    Documenti digitali, videoconferenze e accesso ai sistemi permettono di svolgere alcune attività a distanza. La scelta del metodo deve però considerare affidabilità delle tecnologie, riservatezza, possibilità di raccogliere evidenze sufficienti e natura del processo.

    Un audit documentale o su un processo digitale può essere efficace da remoto. Quando occorre osservare impianti, condizioni ambientali, comportamenti o controlli operativi, la presenza può essere indispensabile. L’approccio ibrido consente di esaminare prima documenti e dati, riservando il tempo sul posto alle attività che richiedono osservazione diretta.

    Non conformità, osservazioni e opportunità di miglioramento

    Le categorie dei rilievi devono essere definite dall’organizzazione e utilizzate con coerenza. Una non conformità indica il mancato soddisfacimento di un requisito. Un’osservazione segnala normalmente un elemento che merita attenzione secondo le regole adottate. Un’opportunità di miglioramento suggerisce un possibile sviluppo senza affermare che esista una violazione.

    Una non conformità ben formulata contiene:

    • il requisito o criterio non soddisfatto;
    • l’evidenza oggettiva raccolta;
    • la dichiarazione chiara dello scostamento.

    L’auditor non dovrebbe prescrivere automaticamente la soluzione, perché l’organizzazione deve analizzare la causa e scegliere un’azione coerente con il processo. Può tuttavia chiarire il rilievo e verificare che sia compreso.

    Rapporto, correzione e azione correttiva

    Il rapporto documenta obiettivi, campo, criteri, partecipanti, sintesi delle attività, rilievi e conclusioni. Deve essere comprensibile anche da chi non ha partecipato alle interviste e proporzionato alla complessità dell’audit.

    Dopo l’emissione occorre distinguere la correzione, che interviene sul problema osservato, dall’azione correttiva, che affronta la causa per impedirne la ricorrenza. Responsabili e scadenze vengono definiti dall’organizzazione in base a rischio e priorità.

    La chiusura amministrativa non dimostra l’efficacia. Dopo un tempo adeguato bisogna verificare se il problema si è ripresentato, se gli indicatori sono cambiati e se l’azione ha introdotto conseguenze indesiderate. Per approfondire il metodo puoi consultare la guida sulle azioni correttive e sulla verifica di efficacia.

    Leggere i risultati nel tempo

    Il singolo rapporto descrive una verifica. Il programma deve invece permettere di leggere l’insieme dei risultati: rilievi ricorrenti, processi più instabili, azioni scadute, problemi riaperti e collegamenti con reclami, incidenti o prestazioni.

    Una tassonomia coerente consente di aggregare i rilievi per processo, requisito, causa e livello di priorità. Gli indicatori possono comprendere tempi di presa in carico, ricorrenza, percentuale di azioni efficaci e copertura del programma. Il numero di non conformità, letto da solo, non misura la qualità di un reparto né quella dell’auditor: dipende anche da campo, profondità, campionamento e maturità del sistema.

    I risultati aggregati alimentano il riesame di direzione e la revisione del programma successivo. Se un processo accumula rilievi o cambia rapidamente, può richiedere verifiche più frequenti o un audit tematico.

    Audit integrato ISO 9001, 14001 e 45001

    Quando qualità, ambiente e sicurezza condividono processi e struttura, un audit integrato può ridurre duplicazioni e mostrare meglio le interazioni. Controllo documentale, competenze, rischi, gestione dei fornitori, cambiamenti, emergenze, non conformità e riesame attraversano spesso più sistemi.

    Integrare non significa comprimere tre audit in una sola checklist. Il piano deve conservare criteri e competenze specifiche per ciascuna disciplina e dedicare tempo sufficiente agli aspetti tecnici. Il vantaggio nasce dalla lettura per processi, non dalla riduzione meccanica delle ore.

    Gli errori che riducono il valore dell’audit

    • Controllare soltanto documenti: un sistema può essere ben descritto e applicato male.
    • Usare sempre la stessa checklist: ignora cambiamenti, rischi e risultati precedenti.
    • Confondere quantità e profondità: molte domande non garantiscono evidenze migliori.
    • Scrivere rilievi vaghi: impedisce analisi delle cause e verifica della chiusura.
    • Misurare l’auditor dal numero di non conformità: incentiva rilievi artificiali o omissioni.
    • Chiudere le azioni senza verificarne gli effetti: nasconde la ricorrenza dietro lo stato “completato”.

    Domande frequenti

    L’auditor interno deve essere esterno all’azienda?

    No. Può essere interno oppure operare per conto dell’organizzazione. Deve possedere competenza adeguata e un livello di imparzialità compatibile con il contesto, evitando di valutare in autonomia attività di cui è direttamente responsabile.

    Ogni processo deve essere verificato ogni anno?

    Le norme richiedono audit a intervalli pianificati, ma la frequenza dovrebbe considerare importanza dei processi, cambiamenti e risultati precedenti. Eventuali vincoli annuali possono derivare da procedure, contratti o regole dell’organizzazione, non da una frequenza universale valida per ogni processo.

    La ISO 19011:2026 è certificabile?

    No. Fornisce linee guida per audit e programmi di audit. La certificazione riguarda, quando applicabile, norme di sistema come ISO 9001, ISO 14001 o ISO 45001.

    Qual è la differenza tra audit interno e audit di sicurezza?

    L’audit interno verifica normalmente un sistema di gestione rispetto a criteri pianificati. Un audit di sicurezza può essere anche una gap analysis normativa o una verifica preparatoria per appalti e qualifiche, senza presupporre un sistema ISO. Per questo secondo obiettivo è disponibile la guida sull’audit di sicurezza sul lavoro per PMI.

    Devi pianificare audit ISO efficaci o prepararti alla certificazione?

    Posso supportarti con audit interni, gap analysis e sviluppo dei sistemi ISO 9001, 14001 e 45001, in presenza in Sicilia e da remoto sul territorio nazionale quando il campo lo consente.

  • Azioni correttive: esempi, cause e verifica di efficacia

    Azioni correttive: esempi, cause e verifica di efficacia

    Un’azione correttiva non è semplicemente un’attività eseguita dopo un problema. È un intervento definito per agire sulla causa di una non conformità, di un incidente o di una deviazione e ridurre la possibilità che la stessa situazione si ripeta.

    La distinzione sembra teorica, ma cambia completamente il modo in cui un’azienda gestisce audit, near miss e anomalie. Liberare un passaggio ostruito risolve la condizione immediata; capire perché quel passaggio viene occupato ogni settimana e modificare il processo di deposito significa affrontare la causa.

    Questa guida spiega come costruire azioni correttive verificabili, assegnare responsabilità e scadenze, valutare l’efficacia e utilizzare i risultati per migliorare sicurezza, qualità e ambiente.

    Che cosa sono le azioni correttive

    Nel linguaggio dei sistemi di gestione, l’azione correttiva è orientata all’eliminazione della causa di una non conformità per prevenirne la ricorrenza. Il concetto può essere applicato anche a incidenti, near miss, reclami, deviazioni operative, risultati fuori specifica e criticità individuate durante audit o sopralluoghi.

    In ambito salute e sicurezza, il D.Lgs. 81/2008 non impone un unico modulo o una procedura denominata “CAPA”. Richiede però che rischi e misure siano valutati, attuati e aggiornati quando cambiano le condizioni di lavoro o quando gli eventi mostrano che le misure esistenti non sono adeguate. L’azione correttiva è quindi uno dei metodi con cui l’organizzazione governa ciò che emerge dall’esperienza operativa.

    Non ogni anomalia richiede un’indagine complessa. La profondità dell’analisi deve essere proporzionata alla gravità potenziale, alla probabilità di ricorrenza, al numero di persone esposte e alla possibilità che lo stesso meccanismo interessi altre attività.

    Correzione, azione correttiva e prevenzione

    InterventoDomandaEsempio
    CorrezioneCome ripristiniamo subito una condizione accettabile?Rimuovere il materiale che ostruisce una via di esodo.
    Azione correttivaChe cosa dobbiamo cambiare per evitare la ricorrenza?Ridefinire aree di deposito, flusso dei materiali, responsabilità e controlli.
    Azione preventiva o di miglioramentoQuale criticità potenziale possiamo controllare prima che produca un evento?Valutare il nuovo layout prima dell’avvio e verificare percorsi e interferenze.

    La correzione può essere urgente e indispensabile, ma non sostituisce l’azione sulla causa. Allo stesso tempo, non bisogna trasformare ogni episodio in un progetto: se l’evento è isolato, il rischio contenuto e il controllo adeguato, può essere sufficiente documentare la correzione e motivare la decisione.

    Nelle versioni attuali dei sistemi ISO la prevenzione è incorporata nella gestione di rischi, opportunità e cambiamenti. Non è necessario aprire una “azione preventiva” separata per ogni rischio ipotetico: è più utile integrare i controlli nei processi di pianificazione.

    Da quali eventi possono nascere

    • non conformità emerse durante audit interni, audit cliente o verifiche di certificazione;
    • incidenti, infortuni, near miss e condizioni pericolose;
    • segnalazioni di lavoratori, preposti e imprese appaltatrici;
    • reclami, errori di processo e risultati fuori specifica;
    • superamenti, anomalie o mancato rispetto di controlli ambientali;
    • criticità ricorrenti rilevate durante sopralluoghi e ispezioni;
    • indicatori che mostrano un peggioramento o l’inefficacia di misure precedenti;
    • modifiche di impianti, attrezzature, personale o organizzazione.

    La fonte deve rimanere collegata all’azione. In questo modo è possibile risalire all’evidenza iniziale, comprendere il contesto e verificare in seguito se il problema si è ripresentato. Un registro che contiene soltanto una descrizione sintetica e una data di chiusura perde gran parte di questa informazione.

    Perché molte azioni correttive non funzionano

    Quando una causa viene descritta come “errore umano”, “disattenzione” o “procedura non rispettata”, la risposta più frequente è richiamare o formare nuovamente le persone. Queste misure possono essere appropriate, ma solo se la carenza di conoscenza o competenza è stata effettivamente dimostrata.

    In molti casi, dietro il comportamento visibile ci sono condizioni più ampie: istruzioni difficili da applicare, attrezzature non disponibili, responsabilità sovrapposte, modifiche non comunicate, pressioni temporali, manutenzione insufficiente o controlli incapaci di intercettare lo scostamento.

    Anche formulazioni come “aumentare i controlli” o “migliorare la comunicazione” sono deboli. Non chiariscono quale attività cambierà, chi dovrà eseguirla, con quale frequenza e quale risultato permetterà di considerarla efficace.

    Come analizzare le cause senza cercare un colpevole

    L’analisi delle cause deve partire da fatti verificabili: sequenza dell’evento, condizioni presenti, decisioni assunte, strumenti disponibili e controlli previsti. Le interviste servono a ricostruire il lavoro, non a ottenere una confessione. Se le persone temono conseguenze automatiche, le informazioni diventano incomplete e l’azienda rischia di progettare azioni su una ricostruzione debole.

    Metodi come i “5 perché”, il diagramma di Ishikawa o l’analisi delle barriere possono aiutare, ma non producono automaticamente una causa corretta. Ripetere cinque volte la stessa domanda può portare a una conclusione arbitraria; riempire tutte le categorie di un diagramma può generare ipotesi senza evidenze. Lo strumento va scelto in funzione della complessità dell’evento e accompagnato da riscontri documentali e osservazioni sul campo.

    È utile distinguere fra cause immediate, fattori contributivi e condizioni organizzative. Un riparo rimosso è una condizione immediata; una manutenzione eseguita con un’attrezzatura non prevista può essere un fattore contributivo; l’assenza di un processo che valuti e autorizzi le modifiche può rappresentare la debolezza organizzativa. L’azione correttiva deve agire al livello che rende possibile controllare la ricorrenza, senza trascurare le misure necessarie nell’immediato.

    Un esempio: il quasi investimento in area logistica

    Un carrello elevatore attraversa un incrocio interno mentre arriva un pedone. I due si fermano in tempo e non si verificano danni. La correzione immediata può consistere nel fermare temporaneamente il transito, ripristinare la segnaletica o richiamare le regole di circolazione.

    L’analisi deve però ricostruire il lavoro reale. La visibilità era sufficiente? I percorsi erano separati? La produzione aveva introdotto un deposito temporaneo vicino all’incrocio? Il carrellista e il pedone conoscevano le precedenze? Il turno, il rumore o il carico di lavoro avevano modificato le condizioni? Esistevano precedenti segnalazioni nella stessa area?

    Se emerge che il deposito temporaneo riduceva la visuale, una nuova comunicazione generale difficilmente controllerà il problema. Potrebbero servire la rimozione dell’ostacolo, la revisione del layout, una barriera fisica, uno specchio correttamente posizionato o la modifica delle regole di accesso. La soluzione va scelta sulla base della causa e della gerarchia delle misure di prevenzione, non della facilità con cui può essere documentata.

    L’evento dovrebbe inoltre essere confrontato con le altre segnalazioni. Se episodi simili compaiono in più aree, la criticità può riguardare il criterio con cui vengono progettati e modificati i percorsi, non un singolo incrocio. Per approfondire la gestione del dato puoi leggere la guida sui near miss sul lavoro.

    Come scrivere un’azione correttiva verificabile

    Una formulazione completa dovrebbe rispondere ad alcune domande essenziali:

    • Quale causa viene affrontata? L’azione deve essere coerente con quanto emerso dall’analisi.
    • Che cosa sarà modificato? Indicare attività, area, impianto, documento o modalità organizzativa interessata.
    • Chi ne risponde? Il responsabile deve possedere autorità e risorse adeguate.
    • Entro quando? La scadenza va definita considerando rischio, complessità e misure temporanee.
    • Quale evidenza dimostrerà l’attuazione? Per esempio verbale di collaudo, fotografia, registrazione, documento approvato o osservazione sul campo.
    • Come e quando sarà verificata l’efficacia? Il criterio deve essere stabilito prima della chiusura.

    Un’azione può essere descritta così: “Entro il 30 novembre il responsabile della logistica modifica l’area di deposito e ripristina un campo visivo minimo definito nella planimetria approvata. Dopo trenta giorni il preposto verifica, mediante tre osservazioni su turni differenti, l’assenza di nuovi ostacoli e di segnalazioni analoghe”.

    La frase non garantisce da sola il risultato, ma rende visibili oggetto, responsabile, scadenza, evidenza e criterio di controllo. Consente quindi di distinguere l’attuazione dalla valutazione successiva.

    Esempi di azioni deboli e azioni più solide

    ProblemaAzione deboleFormulazione più utile
    Uso non corretto di un’attrezzaturaSensibilizzare gli operatori.Verificare istruzioni, competenza e condizioni d’uso; correggere la causa individuata e osservare tre esecuzioni successive.
    Scadenze formative non presidiateAggiornare il file.Definire una fonte unica, un responsabile, avvisi a 90/60/30 giorni e un controllo mensile delle anomalie.
    Rilievo ripetuto durante gli auditRichiamare la procedura.Analizzare perché il controllo precedente non ha impedito la ricorrenza e modificare processo, responsabilità o barriera interessata.
    Documento non aggiornato dopo una modificaRevisionare il documento.Integrare la valutazione HSE nel processo di gestione delle modifiche e verificarne l’applicazione sul cambiamento successivo.

    Priorità, scadenze e misure temporanee

    La priorità non dovrebbe dipendere dall’ordine con cui i rilievi sono stati registrati. Occorre considerare gravità potenziale, probabilità, esposizione, obblighi applicabili, ricorrenza e possibilità che la criticità coinvolga altre aree.

    Le azioni definitive possono richiedere progettazione, acquisti o modifiche impiantistiche. Quando il rischio non consente di attendere, bisogna introdurre misure temporanee adeguate e stabilire chi ne controllerà il mantenimento. La presenza di una soluzione provvisoria non deve far scomparire dal registro l’intervento definitivo.

    Come verificare l’efficacia

    La chiusura attesta che l’attività prevista è stata eseguita. La verifica di efficacia stabilisce se quell’attività ha prodotto il risultato atteso. Le due date possono quindi essere diverse.

    • osservare nuovamente l’attività in condizioni rappresentative;
    • controllare se la deviazione o il rilievo si sono ripresentati;
    • confrontare dati prima e dopo l’intervento;
    • verificare che la misura sia applicata su turni, reparti o sedi pertinenti;
    • intervistare chi utilizza il processo e chi lo supervisiona;
    • accertare che non siano stati introdotti rischi o effetti indesiderati.

    Il tempo di verifica deve essere coerente con il fenomeno. Un riparo installato può essere controllato immediatamente; l’efficacia di un nuovo processo di gestione delle scadenze richiede invece un periodo sufficiente a osservare almeno un ciclo significativo.

    KPI per monitorare le azioni correttive

    • azioni aperte e scadute, distinte per livello di rischio;
    • tempo medio di presa in carico;
    • percentuale di azioni attuate entro il termine;
    • percentuale di verifiche di efficacia completate;
    • azioni riaperte o giudicate inefficaci;
    • ricorrenze per processo, causa, reparto o tipologia di evento;
    • criticità estese ad altre aree dopo l’analisi.

    La percentuale di azioni chiuse non va letta isolatamente. Un valore elevato può convivere con problemi che continuano a ripresentarsi. La dashboard dovrebbe mostrare puntualità, qualità dell’analisi e capacità di ridurre la ricorrenza. La guida sui KPI di sicurezza sul lavoro approfondisce questa distinzione.

    Responsabilità: chi deve gestire le azioni

    L’HSE o il RSPP possono facilitare l’analisi, proporre misure e monitorare il piano, ma non possono diventare automaticamente responsabili di ogni intervento aziendale. Un’azione su un impianto richiede il coinvolgimento di manutenzione o direzione tecnica; una modifica organizzativa può dipendere dalla produzione, dalle risorse umane o dal datore di lavoro.

    Il responsabile dell’azione deve coincidere con chi può incidere sulla causa. Il preposto contribuisce con osservazioni e controllo operativo; lavoratori e appaltatori devono poter segnalare anomalie e fornire informazioni; la direzione decide priorità e risorse quando l’intervento supera l’autonomia delle funzioni operative.

    Azioni correttive nei sistemi ISO 9001, 14001 e 45001

    Nei sistemi ISO, non conformità e azioni correttive fanno parte del miglioramento. La logica comune prevede di reagire al problema, controllarne le conseguenze, valutarne le cause, verificare se esistono situazioni analoghe, attuare le azioni necessarie e riesaminarne l’efficacia.

    Cambia il contesto: nella ISO 9001 la criticità può riguardare prodotti, servizi e processi; nella ISO 14001 aspetti ambientali e obblighi di conformità; nella ISO 45001 incidenti, pericoli e prestazioni di salute e sicurezza. In un sistema integrato conviene utilizzare un metodo comune, mantenendo criteri di valutazione adeguati ai diversi rischi.

    I risultati degli audit interni aziendali diventano più utili quando alimentano un unico processo di analisi, responsabilità e follow-up.

    Un processo essenziale per una PMI

    1. Registrare evento, rilievo ed evidenze disponibili.
    2. Valutare rischio, urgenza ed eventuali misure immediate.
    3. Stabilire il livello di analisi necessario.
    4. Individuare cause e situazioni analoghe.
    5. Definire azione, responsabile, risorse, scadenza ed evidenza attesa.
    6. Verificare l’attuazione e, in un momento appropriato, l’efficacia.
    7. Analizzare ricorrenze e risultati durante riunioni e riesami periodici.

    Questo flusso può essere gestito inizialmente con un registro ben progettato. Il software diventa utile quando aumentano sedi, commesse, responsabili e volumi, ma non sostituisce criteri chiari. Un campo compilato non equivale a una decisione corretta.

    Domande frequenti

    Qual è la differenza tra correzione e azione correttiva?

    La correzione elimina o contiene la non conformità osservata. L’azione correttiva interviene sulla causa per ridurre la probabilità che il problema si ripeta.

    Ogni non conformità richiede un’azione correttiva?

    Non necessariamente. La decisione deve essere proporzionata a rischio, ricorrenza e impatto. È però necessario valutare il caso e motivare la scelta, soprattutto quando il problema può ripetersi o estendersi.

    La formazione è un’azione correttiva?

    Può esserlo quando la causa riguarda realmente conoscenze o competenze. Se il problema dipende da layout, risorse, supervisione o istruzioni inapplicabili, ripetere la formazione non controlla la causa.

    Quando si può chiudere un’azione?

    Quando l’intervento è stato attuato ed è disponibile l’evidenza prevista. La verifica di efficacia può avvenire successivamente, purché rimangano definiti responsabile, criterio e data di controllo.

    Vuoi rendere più affidabile la gestione di audit e non conformità?

    Aretè Sicurezza supporta le PMI nell’impostazione di audit, registri, responsabilità, KPI e processi di azione correttiva per i sistemi ISO 9001, ISO 14001 e ISO 45001.

    Riferimenti: D.Lgs. 81/2008; ISO 9001:2015; ISO 14001:2015; ISO 45001:2018.