
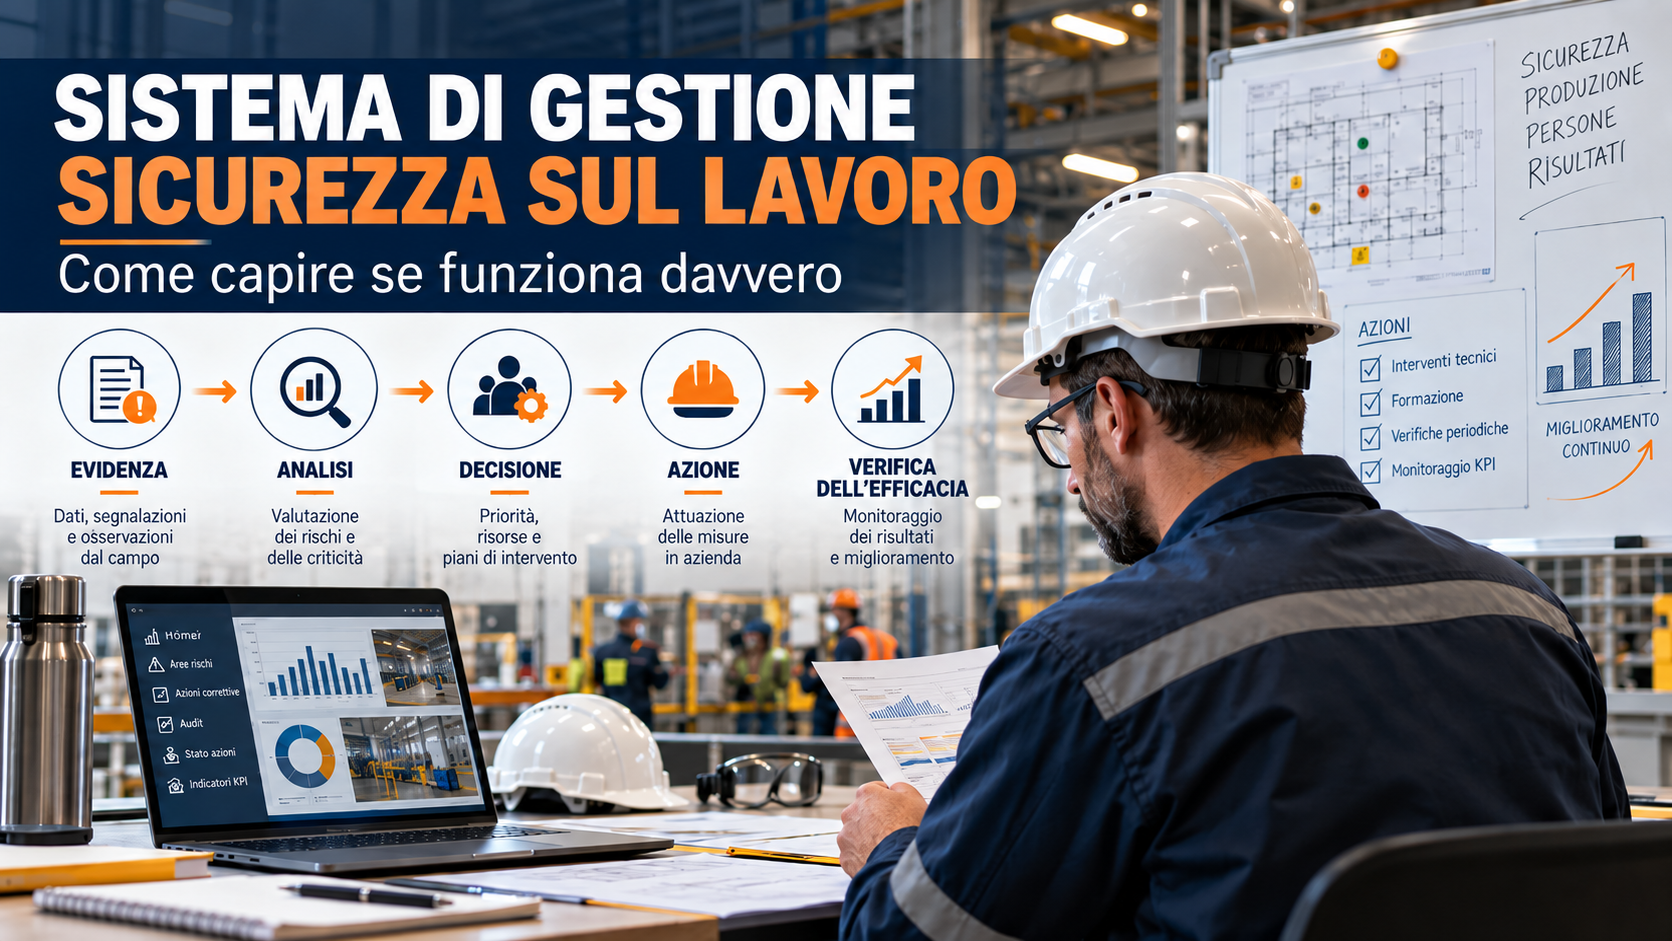
La domanda più utile durante la verifica di un sistema di gestione della sicurezza arriva spesso dopo aver letto procedure, registri e indicatori:
“Fammi vedere l’ultima volta in cui il processo non è andato come previsto.”
Può essere un near miss, una deviazione osservata durante un sopralluogo, un’azione correttiva scaduta, un DPI utilizzato in modo errato, un appaltatore che non ha rispettato una regola oppure un indicatore che si è mosso nella direzione sbagliata.
Da quel momento è possibile ricostruire molto più del singolo evento. Si può verificare chi se ne è accorto, quali informazioni sono state raccolte, come è stato analizzato il problema, chi ha preso una decisione, quale azione ne è derivata e, soprattutto, se qualcuno ha controllato successivamente che quella decisione abbia prodotto l’effetto atteso.
È uno dei modi più semplici per capire quanto un sistema di gestione sicurezza sul lavoro sia entrato nel funzionamento reale dell’organizzazione.
Che cosa dovrebbe produrre un sistema di gestione della sicurezza
INAIL descrive i sistemi di gestione della salute e sicurezza sul lavoro come sistemi organizzativi che integrano obiettivi e politiche di prevenzione nella progettazione e nella gestione del lavoro e dei processi produttivi.
Il concetto è importante perché porta l’attenzione sul funzionamento dell’organizzazione. Procedure, moduli, registri, scadenziari e dashboard sono strumenti necessari. Il loro valore dipende però da ciò che permettono all’azienda di fare: riconoscere uno scostamento, valutarlo, stabilire una priorità, assegnare responsabilità e controllare il risultato.
Due aziende possono quindi possedere documentazioni molto simili e avere capacità gestionali completamente differenti.
La prima registra un problema e lo archivia. La seconda utilizza quello stesso problema per modificare una procedura, cambiare una frequenza di controllo, rivedere un addestramento, intervenire su una macchina o assegnare risorse.
Per valutare la maturità del sistema bisogna riuscire a vedere questa catena.
Il test più utile parte da un evento reale
Durante un audit o un assessment, partire direttamente dalla procedura può essere necessario per comprendere come dovrebbe funzionare un processo.
Subito dopo conviene spostarsi su un caso concreto.
Per esempio: “Mostrami l’ultimo near miss segnalato in questo reparto.”
A quel punto la verifica può seguire il percorso dell’informazione. Chi lo ha segnalato? Che cosa è stato registrato? Qualcuno ha verificato le condizioni sul posto? È stata effettuata un’analisi? È stata presa una decisione? L’azione ha un responsabile e una scadenza? Come verrà stabilito se ha funzionato?
Questo metodo permette di attraversare contemporaneamente diversi elementi del sistema di gestione: comunicazione, responsabilità, analisi, pianificazione, controllo operativo, monitoraggio e miglioramento.
Una singola evidenza può quindi raccontare molto più di una sequenza di domande astratte. Per approfondire il metodo di audit, puoi consultare anche la guida Aretè su come pianificare e condurre un audit interno aziendale.
Dall’evidenza alla verifica dell’efficacia
La catena può essere rappresentata in sei passaggi.
| Passaggio | Domanda da verificare | Evidenza possibile |
|---|---|---|
| Evidenza | Che cosa è successo? | near miss, rilievo, KPI, reclamo, ispezione |
| Analisi | Perché merita attenzione e quali fattori hanno contribuito? | analisi dell’evento, dati, confronto sul campo |
| Decisione | Che cosa ha deciso l’organizzazione? | verbale, ticket, piano d’azione, comunicazione |
| Responsabilità | Chi deve fare cosa e quando? | responsabile, scadenza, priorità |
| Attuazione | L’azione è stata realmente eseguita? | modifica tecnica, procedura, formazione, controllo |
| Efficacia | Il problema o il rischio si sono effettivamente ridotti? | verifica successiva, trend, osservazione, assenza di ricorrenza |
Il punto debole può trovarsi in qualsiasi passaggio. Un’azienda può avere un buon sistema di segnalazione e una capacità modesta di analisi. Oppure può definire correttamente le azioni ma accumulare ritardi nella loro attuazione. In altri casi le azioni vengono chiuse amministrativamente senza una successiva verifica degli effetti.
La tracciabilità consente di individuare esattamente dove il processo perde efficacia.
Un esempio: il near miss registrato e poi dimenticato
Immaginiamo che un lavoratore segnali il quasi investimento di un collega da parte di un carrello elevatore in prossimità di un incrocio interno.
La segnalazione viene inserita nel registro dei near miss. Se l’analisi termina qui, sappiamo soltanto che l’evento è stato registrato.
Un sistema che utilizza realmente l’informazione dovrebbe permettere di ricostruire cosa è successo dopo.
L’organizzazione potrebbe verificare il layout dell’incrocio, i flussi di carrelli e pedoni, gli orari in cui si concentra il traffico, la visibilità, la segnaletica, eventuali episodi precedenti e le modalità operative adottate dagli addetti.
Da questa analisi potrebbe emergere la necessità di separare fisicamente alcuni percorsi, installare uno specchio, modificare la viabilità, introdurre un limite operativo o intervenire sui turni.
La qualità della gestione emerge nei passaggi successivi. Chi realizzerà la modifica? Entro quando? Il responsabile ha le risorse necessarie? Come verrà verificato il risultato?
Se dopo tre mesi si verificano altre segnalazioni nello stesso punto, quell’informazione deve tornare nel processo decisionale. L’analisi dei near miss assume così un significato molto diverso dal semplice conteggio delle segnalazioni.
Anche un KPI deve arrivare a una decisione
Lo stesso principio vale per gli indicatori. Una dashboard può mostrare numero di sopralluoghi, near miss, azioni aperte, formazione scaduta, frequenza infortunistica o risultati degli audit.
La presenza del dato non dimostra però che quel dato venga utilizzato.
Durante una verifica diventa quindi interessante chiedere: “Quale decisione avete preso grazie a questo indicatore?”
Se le azioni correttive scadute passano dal 12% al 28%, qualcuno deve accorgersene. Bisogna capire se il problema riguarda disponibilità di risorse, responsabilità poco chiare, priorità assegnate male oppure azioni formulate in modo troppo generico.
Lo stesso vale per una concentrazione anomala di near miss in un reparto o per il ripetersi della stessa categoria di rilievo durante più audit.
La ISO 45004:2024 dedica particolare attenzione proprio alla valutazione delle prestazioni in materia di salute e sicurezza attraverso monitoraggio, misurazione, analisi, valutazione e selezione di indicatori pertinenti.
Il dato serve quindi a supportare una lettura del sistema e una scelta organizzativa. Per approfondire il tema puoi consultare la guida Aretè sui KPI di sicurezza sul lavoro.
Che cosa verificare durante un audit HSE
L’audit permette di applicare questo metodo a più processi. Una volta individuata un’evidenza significativa, conviene seguirla fino alla sua conclusione.
Un rilievo aperto durante un sopralluogo può essere collegato alla relativa azione. L’azione può essere collegata al responsabile e alla scadenza. La chiusura può essere confrontata con ciò che è realmente presente sul campo. Infine si può verificare se lo stesso problema è comparso nuovamente.
Questo tipo di campionamento permette di valutare la capacità dell’organizzazione di governare il ciclo completo.
La guida Aretè sull’audit di sicurezza sul lavoro per PMI approfondisce campo, criteri, campionamento e preparazione. In questo caso il punto di osservazione è più circoscritto: interessa capire se le informazioni raccolte dal sistema vengono trasformate in decisioni e se tali decisioni vengono seguite nel tempo.
Dove si interrompe più spesso la catena
Alcuni segnali meritano particolare attenzione.
| Segnale | Che cosa approfondire |
|---|---|
| Molti rilievi risultano “chiusi” nello stesso giorno | modalità con cui viene verificata la chiusura |
| Le stesse anomalie ricompaiono | qualità dell’analisi e verifica di efficacia |
| Molte azioni sono prive di responsabile | processo di assegnazione |
| Le scadenze vengono continuamente rinviate | priorità e disponibilità di risorse |
| I KPI vengono aggiornati ma non discussi | processo decisionale |
| Le cause indicate sono sempre “errore umano” o “distrazione” | profondità dell’analisi |
| Il sistema produce moltissime segnalazioni ma poche azioni | criteri di valutazione e presa in carico |
| Le azioni consistono quasi sempre in nuova formazione | adeguatezza delle misure rispetto alle cause |
Questi elementi non permettono automaticamente di concludere che il sistema sia inefficace. Indicano dove approfondire il campionamento.
Un’azione può essere correttamente chiusa in tempi molto brevi. Una formazione può rappresentare la misura appropriata in uno specifico caso. Un KPI può avere una funzione esclusivamente descrittiva.
Il valore dell’audit nasce proprio dalla capacità di verificare il contesto prima di formulare una conclusione.
La verifica dell’efficacia chiude il ciclo
Una delle fasi più deboli nei sistemi di gestione è spesso quella successiva alla chiusura dell’azione.
L’intervento è stato completato. Il ticket viene chiuso. La percentuale delle azioni aperte diminuisce.
Resta però una domanda: ha funzionato?
La verifica dell’efficacia richiede un criterio stabilito in funzione del problema.
Dopo una modifica alla viabilità interna si possono osservare nuovamente i flussi e controllare la presenza di nuove segnalazioni. Dopo una modifica procedurale si può verificare sul campo come viene eseguita l’attività. Dopo un intervento formativo si possono utilizzare osservazioni, micro-audit e feedback dei preposti. Dopo un’azione su un processo si può osservare l’andamento degli indicatori pertinenti.
La durata del periodo di verifica dipende dal fenomeno. Alcuni risultati diventano visibili in pochi giorni; altri richiedono settimane o mesi.
L’articolo Aretè sulle azioni correttive e sulla verifica di efficacia approfondisce specificamente questo passaggio. Nel sistema complessivo, la verifica dell’efficacia serve invece a chiudere il collegamento tra problema iniziale e risultato finale.
Come applicare il metodo in una PMI senza creare nuova burocrazia
Una PMI non ha bisogno di aggiungere necessariamente nuovi registri. Molte informazioni sono già disponibili.
Near miss, sopralluoghi, riunioni, manutenzioni, verifiche dei preposti, audit, non conformità e KPI producono continuamente evidenze.
Il lavoro consiste soprattutto nel collegarle.
- un near miss recente;
- un’azione correttiva chiusa;
- un rilievo ancora aperto;
- un KPI che ha mostrato uno scostamento;
- una modifica introdotta in un processo;
- un problema che si è ripresentato.
Per ciascun campione si segue lo stesso percorso fino alla verifica dell’efficacia.
Questo esercizio può essere svolto durante un audit interno, un riesame periodico, una riunione HSE o un assessment dedicato.
L’obiettivo consiste nel capire dove l’informazione smette di produrre conseguenze.
Sistema di gestione e ISO 45001
ISO 45001:2018 rimane, nel 2026, il riferimento internazionale vigente per i sistemi di gestione della salute e sicurezza sul lavoro.
La norma richiede all’organizzazione di monitorare e valutare le prestazioni, gestire incidenti e non conformità, attuare azioni correttive e perseguire il miglioramento continuo.
La ISO 45004:2024 approfondisce la valutazione delle prestazioni e fornisce indicazioni su processi di monitoraggio, misurazione, analisi, valutazione e indicatori.
La presenza di una certificazione ISO 45001 offre quindi un quadro strutturato entro cui sviluppare queste attività, ma il criterio della tracciabilità delle decisioni può essere utilizzato anche da aziende che non possiedono un sistema certificato.
Una PMI può applicare lo stesso ragionamento alla propria organizzazione della sicurezza per capire se sopralluoghi, segnalazioni e indicatori vengono realmente utilizzati.
Quando questa verifica diventa particolarmente utile
Il metodo acquista valore quando l’organizzazione percepisce che il sistema sta producendo molte informazioni ma fatica a trasformarle in priorità.
Succede, per esempio, quando aumentano i rilievi aperti, quando alcune criticità si ripresentano, quando la direzione riceve molti dati HSE senza riuscire a capire dove intervenire oppure quando un audit precedente ha generato un lungo piano d’azione che procede lentamente.
Seguire alcuni eventi reali permette di restringere rapidamente il campo.
Il problema potrebbe trovarsi nella raccolta delle informazioni, nell’analisi, nell’assegnazione delle responsabilità, nella disponibilità delle risorse o nella verifica successiva.
Una volta individuato il punto debole diventa possibile intervenire sul processo interessato senza ridisegnare l’intero sistema.
Una domanda semplice per iniziare
Per iniziare una verifica interna non serve necessariamente una checklist nuova.
Prendi l’ultima anomalia significativa registrata dalla tua organizzazione. Ricostruisci cosa è successo dopo.
Quale informazione è stata raccolta? Chi l’ha analizzata? Quale decisione è stata presa? Chi ha ricevuto l’azione? Quando è stata completata? Come avete verificato che abbia funzionato?
Se riesci a ricostruire facilmente questa sequenza, il sistema sta lasciando una traccia leggibile del proprio funzionamento.
Se la catena si interrompe, hai trovato un punto concreto da approfondire.
Ed è spesso da lì che conviene iniziare il prossimo audit.
Se vuoi applicare questa verifica alla tua organizzazione, il Check-up Sicurezza PMI offre un primo riscontro sulle aree della gestione della sicurezza da approfondire.
Vuoi verificare come il tuo sistema HSE gestisce dati, rilievi e azioni?
Aretè supporta le aziende con audit, gap analysis e sviluppo dei sistemi ISO 9001, ISO 14001 e ISO 45001, con un approccio orientato ai processi e alle decisioni.
Rispondi